Les tentatives de piratage, spams et attaques automatisées contre les sites web sont de plus en plus nombreuses. Et avec le développement de l’intelligence artificielle, ces attaques risquent de devenir encore plus faciles à automatiser et à multiplier.
Bonne nouvelle : la majorité des sites WordPress peuvent déjà réduire fortement les risques avec quelques bonnes pratiques simples et régulières.
Voici les vérifications que nous recommandons de faire sur votre site.
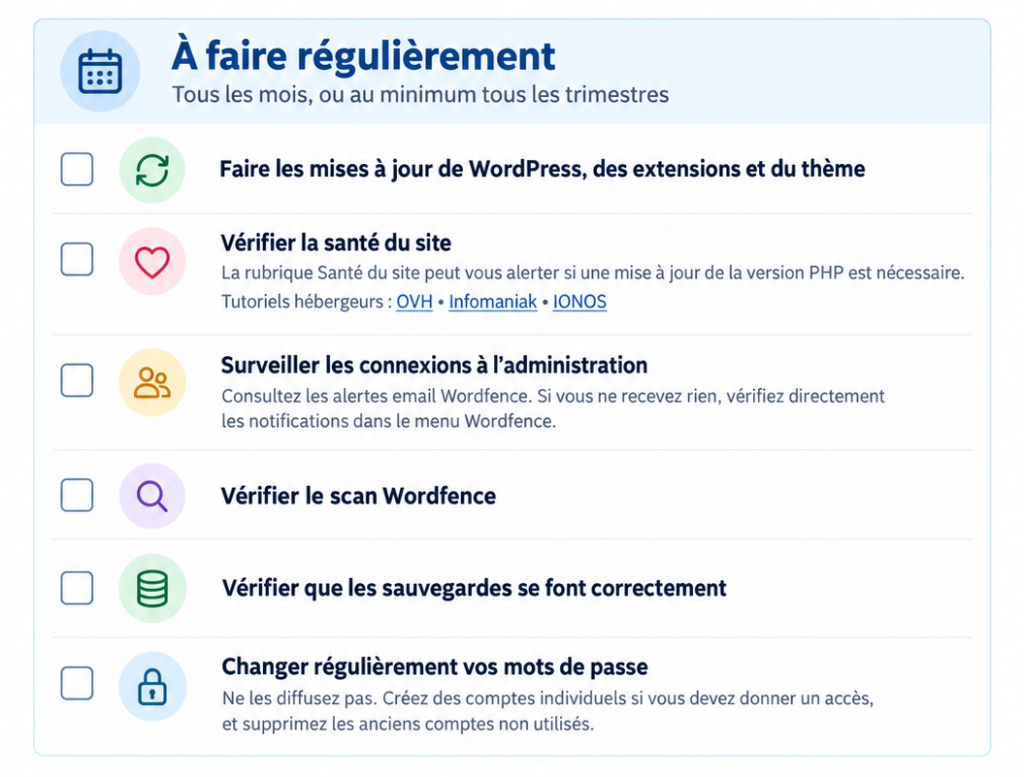
1. Mettre à jour WordPress, les extensions et le thème
C’est la base, mais aussi l’un des points les plus importants.
WordPress, les thèmes et les extensions évoluent régulièrement pour corriger des bugs, améliorer leurs fonctionnalités… mais aussi corriger des failles de sécurité.
À vérifier idéalement tous les mois, ou au minimum une fois par trimestre :
- la version de WordPress ;
- les extensions installées ;
- le thème utilisé ;
- les extensions ou thèmes qui ne sont plus maintenus.
Attention toutefois à toujours disposer d’une sauvegarde récente avant une mise à jour importante.
2. Vérifier la santé de votre site WordPress
WordPress possède un outil intégré permettant d’identifier certains problèmes techniques.
Dans l’administration, rendez-vous dans :
Outils > Santé du site
Vous pourrez notamment y retrouver des alertes concernant :
- la version PHP utilisée par votre hébergement ;
- certaines configurations serveur ;
- des problèmes de sécurité ;
- des extensions ou fonctionnalités pouvant nécessiter votre attention.
Une version PHP trop ancienne peut notamment poser des problèmes de sécurité, de compatibilité et de performances.
Si une mise à jour est nécessaire, votre hébergeur propose généralement une procédure dédiée.
3. Surveiller les connexions à votre administration
Si vous utilisez une extension de sécurité comme Wordfence, vous pouvez être alerté lorsqu’un utilisateur se connecte à l’administration de votre site.
Ces notifications permettent parfois de repérer rapidement :
- une connexion inhabituelle ;
- plusieurs tentatives de connexion ;
- un utilisateur que vous ne reconnaissez pas.
Si vous utilisez Wordfence mais ne recevez aucune alerte, pensez à vérifier directement les réglages de notification dans l’extension.
4. Vérifier régulièrement les scans de sécurité
Wordfence peut également scanner les fichiers de votre site WordPress pour détecter :
- des fichiers modifiés ;
- des fichiers suspects ;
- certaines extensions présentant des vulnérabilités ;
- des logiciels malveillants potentiels.
Il est donc utile de vérifier régulièrement les résultats des scans, même lorsque tout semble fonctionner normalement.
Un site piraté ne présente pas forcément immédiatement de symptôme visible.
5. Vérifier vos sauvegardes
Avoir une sauvegarde ne suffit pas.
Il faut aussi vérifier qu’elle :
- est bien réalisée régulièrement ;
- contient l’ensemble du site et de la base de données ;
- est stockée dans un emplacement sûr ;
- peut réellement être restaurée.
Une sauvegarde récente peut faire gagner énormément de temps en cas de piratage, de mauvaise manipulation ou de problème lors d’une mise à jour.
6. Sécuriser les comptes et mots de passe WordPress
Évitez de partager un même compte administrateur entre plusieurs personnes.
Préférez :
- un compte individuel par utilisateur ;
- des mots de passe longs et uniques ;
- la suppression des anciens comptes devenus inutiles ;
- des droits adaptés aux besoins de chaque utilisateur.
Une personne qui doit simplement modifier une page n’a pas forcément besoin d’un compte administrateur.
Vous pouvez également renforcer la sécurité en activant la double authentification.
Pour aller plus loin Niveau sécurité
Selon votre site et son niveau d’exposition, d’autres mesures peuvent être mises en place :
- activer la double authentification ;
- masquer ou modifier l’adresse habituelle de connexion à WordPress ;
Ces protections ne remplacent pas les mises à jour et les sauvegardes, mais permettent d’ajouter plusieurs couches de sécurité.
Vous pensez que votre site WordPress a été piraté ?
Dans ce cas, mieux vaut intervenir rapidement.
Nous travaillons avec un partenaire français spécialisé dans la sécurité WordPress, qui peut notamment prendre en charge la remise en ligne d’un site piraté, généralement sous 24 à 48 heures selon la situation.
Il peut également assurer la maintenance régulière du site si vous ne souhaitez plus gérer vous-même les mises à jour et la surveillance.
BONUS : Vérifiez la délivrabilité de vos emails
Vous envoyez un formulaire de contact depuis votre site… mais êtes-vous certain que le message arrive réellement dans la boîte du destinataire ?
Les problèmes de délivrabilité peuvent entraîner :
- des emails placés automatiquement en spam ;
- des messages jamais reçus ;
- des formulaires de contact qui semblent fonctionner mais dont les notifications disparaissent.
Vous pouvez déjà tester votre configuration avec Mail Tester. Pour avoir un rapport il suffit d’envoyer un mail à l’adresse indiquée.
Pour les emails envoyés directement par WordPress, l’utilisation d’une extension comme WP Mail SMTP permet également de mieux gérer l’envoi via un serveur SMTP adapté.